数据不出域,
不是一句口号
从模型端口怎么绑定,到云端模型怎么调用,到每一次查询怎么算权限,「管得住」落在每一处实现里,并且每一处都能在后台看到。
模型调用去哪里,管理员说了算
切换看看每种状态下,一次调用会经过哪里。
全程不出盒子
默认状态。员工、数字员工和各系统的模型调用,全部由盒子上的私有模型完成;只写模型名时,网关只会路由到本地。
每一项都落在代码里
模型跑在盒子里
所有模型服务的端口只绑定本机,局域网里的任何人和系统都只能经模型服务网关、带令牌调用。
云端默认不出网
只写模型名时只会路由到本地模型。云端模型必须显式调用或加入聚合;一键「隐私模式」暂停全部云端源,也可以彻底关闭。
一个身份,全局生效
所有系统认员工认证中心的同一个身份。员工停用后,各系统定期复核并同步失效;管理员身份每 5 分钟复核一次。
按人授权模型与额度
谁能用哪些模型、能不能自选、每月额度多少、用完怎么办,都在网关里按员工或部门设置,员工绕不过去。
知识权限实时计算
数字员工只能查「模板关联的知识库」与「这位员工本人有权看的内容」的交集,每次查询按当前权限重新计算。
群聊默认不查公司知识
在飞书、钉钉群里,群里所有人都看得到回答,所以默认不开放企业知识查询,需要管理员主动打开。
每一次调用都有记录
模型调用记下员工、应用、数字员工、场景、完整提问与回复、Token 和费用;知识调用可按人、按日期筛选并导出。
敏感信息自动处理
手机号、身份证、银行卡、邮箱可按字段掩码;敏感词可拦截或标记;本地安全模型对输入输出做审核。
授权绑定这台设备
License 绑定设备指纹,控制使用人数与并发会话上限;支持完全离线激活,适合不联网的环境。
授权、额度、审计,都看得见
以下是蓝耘盒子上的真实管理界面。
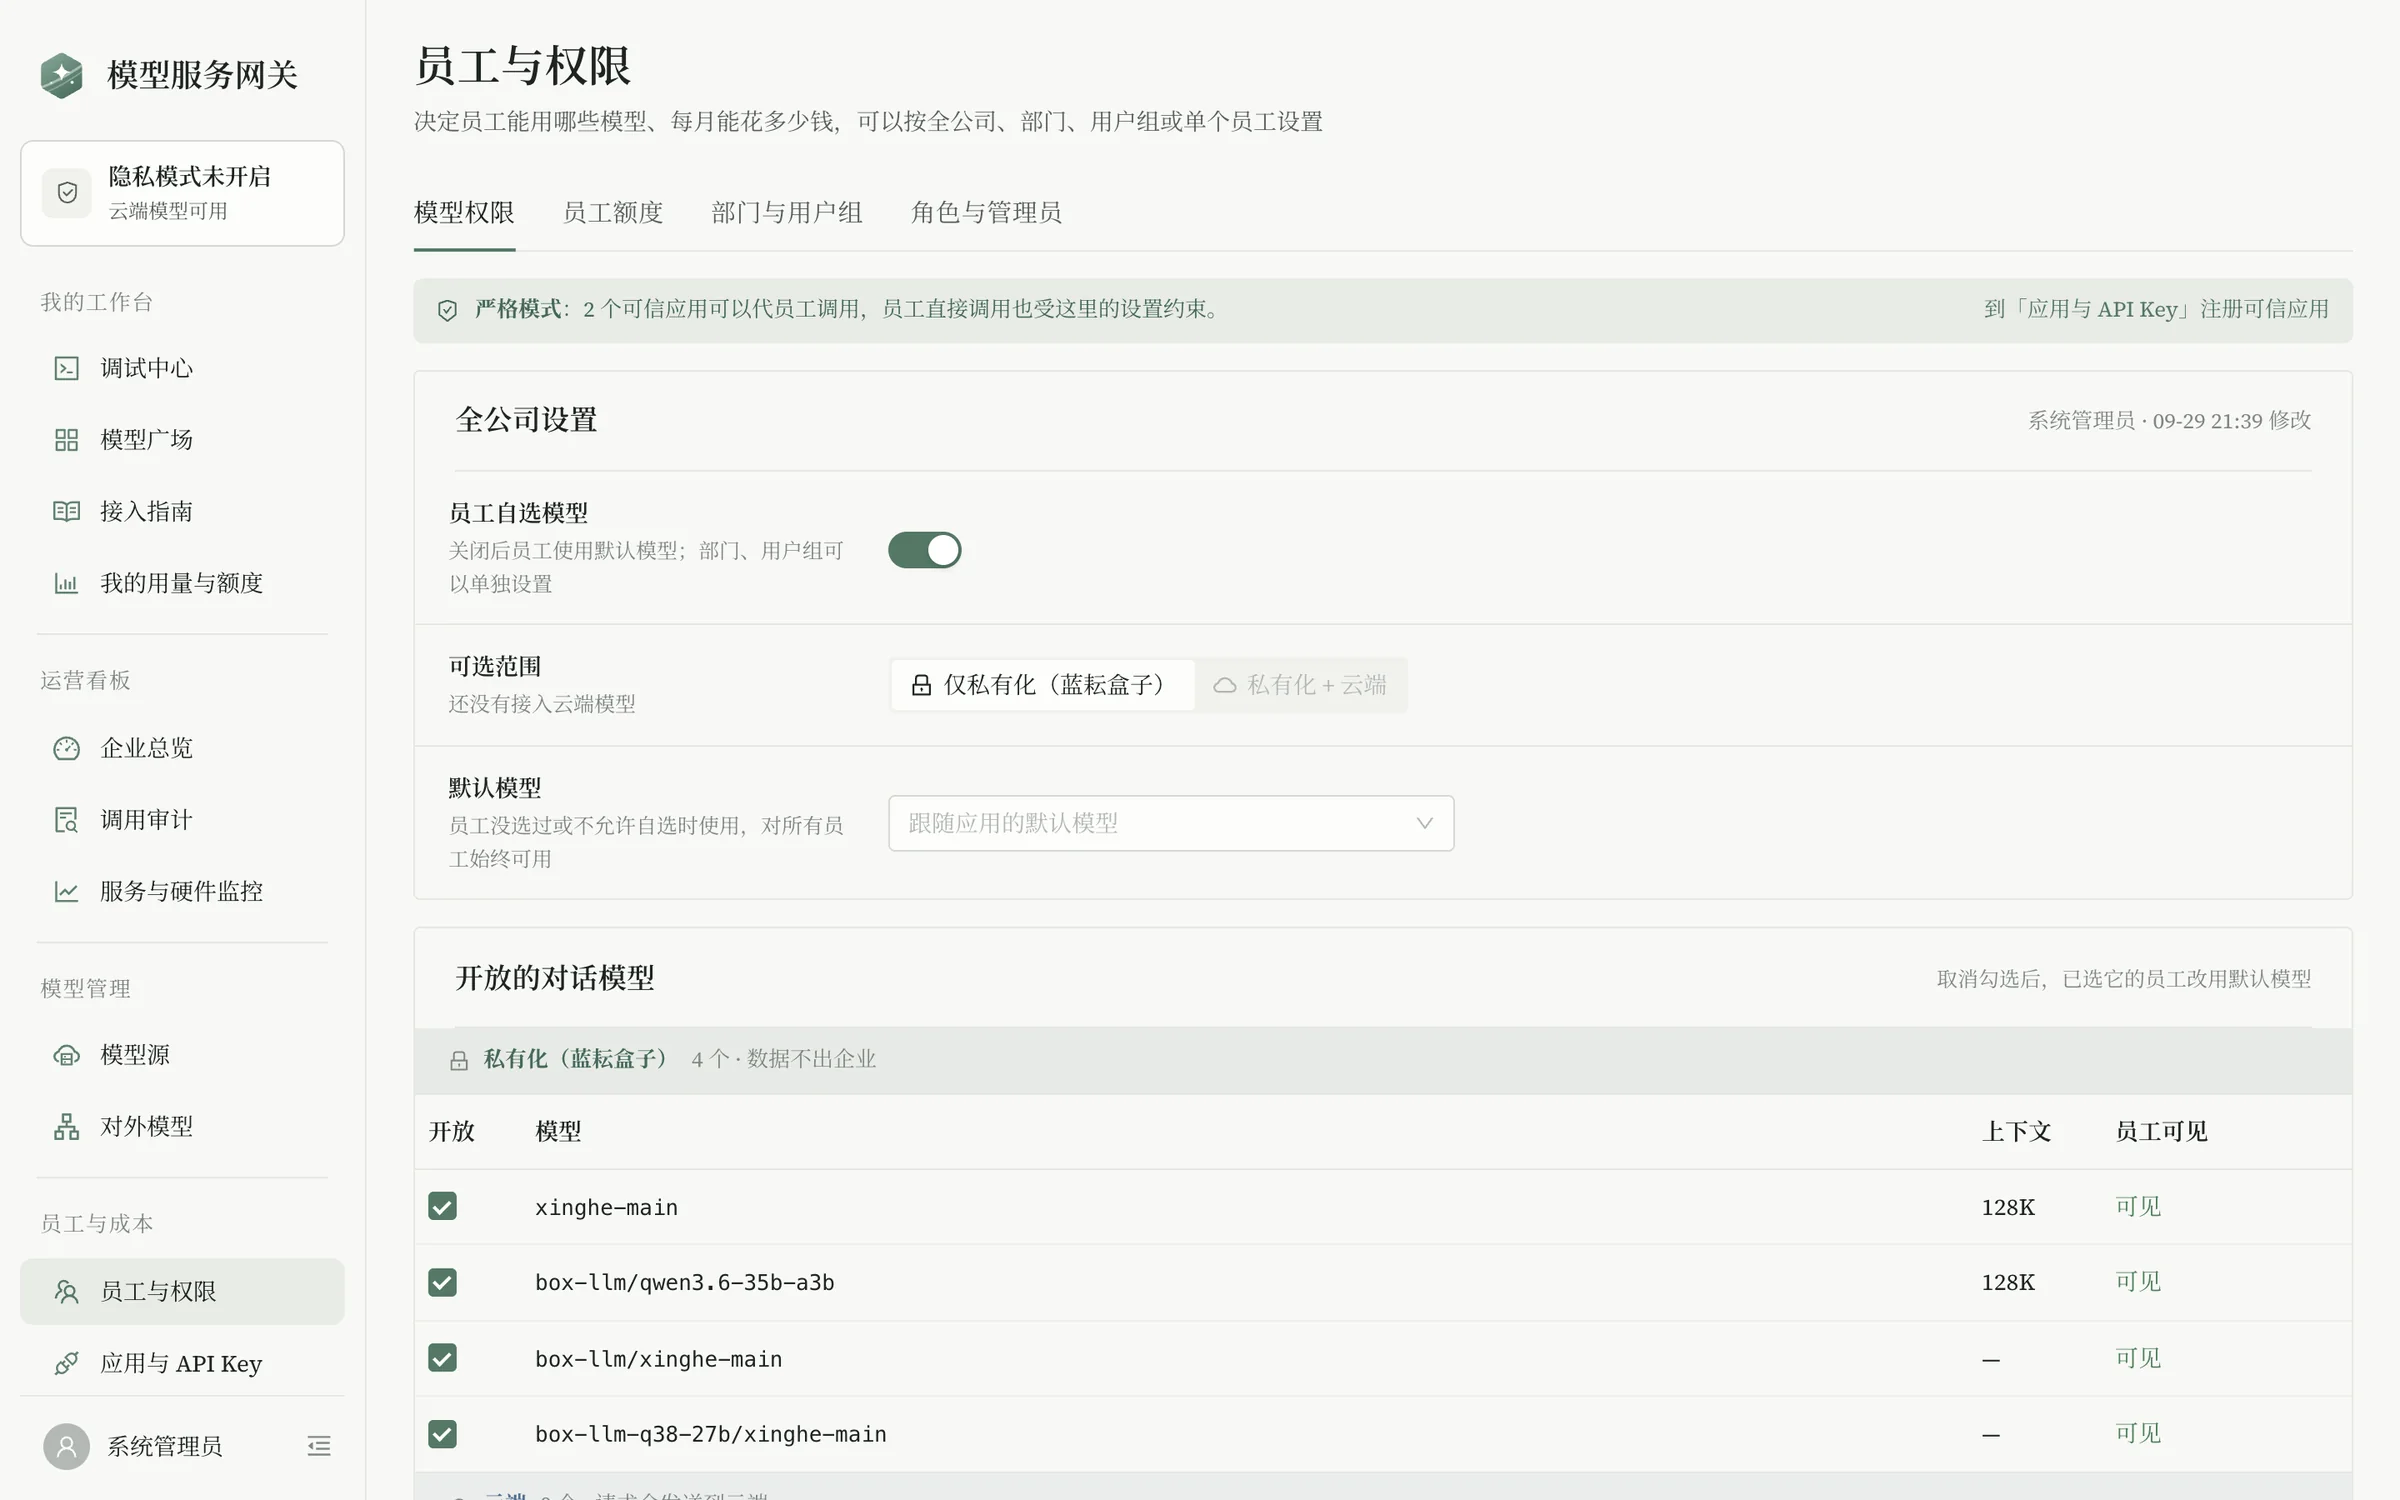
员工能否自选模型、可选范围、默认模型与每月额度,按员工或部门设置。
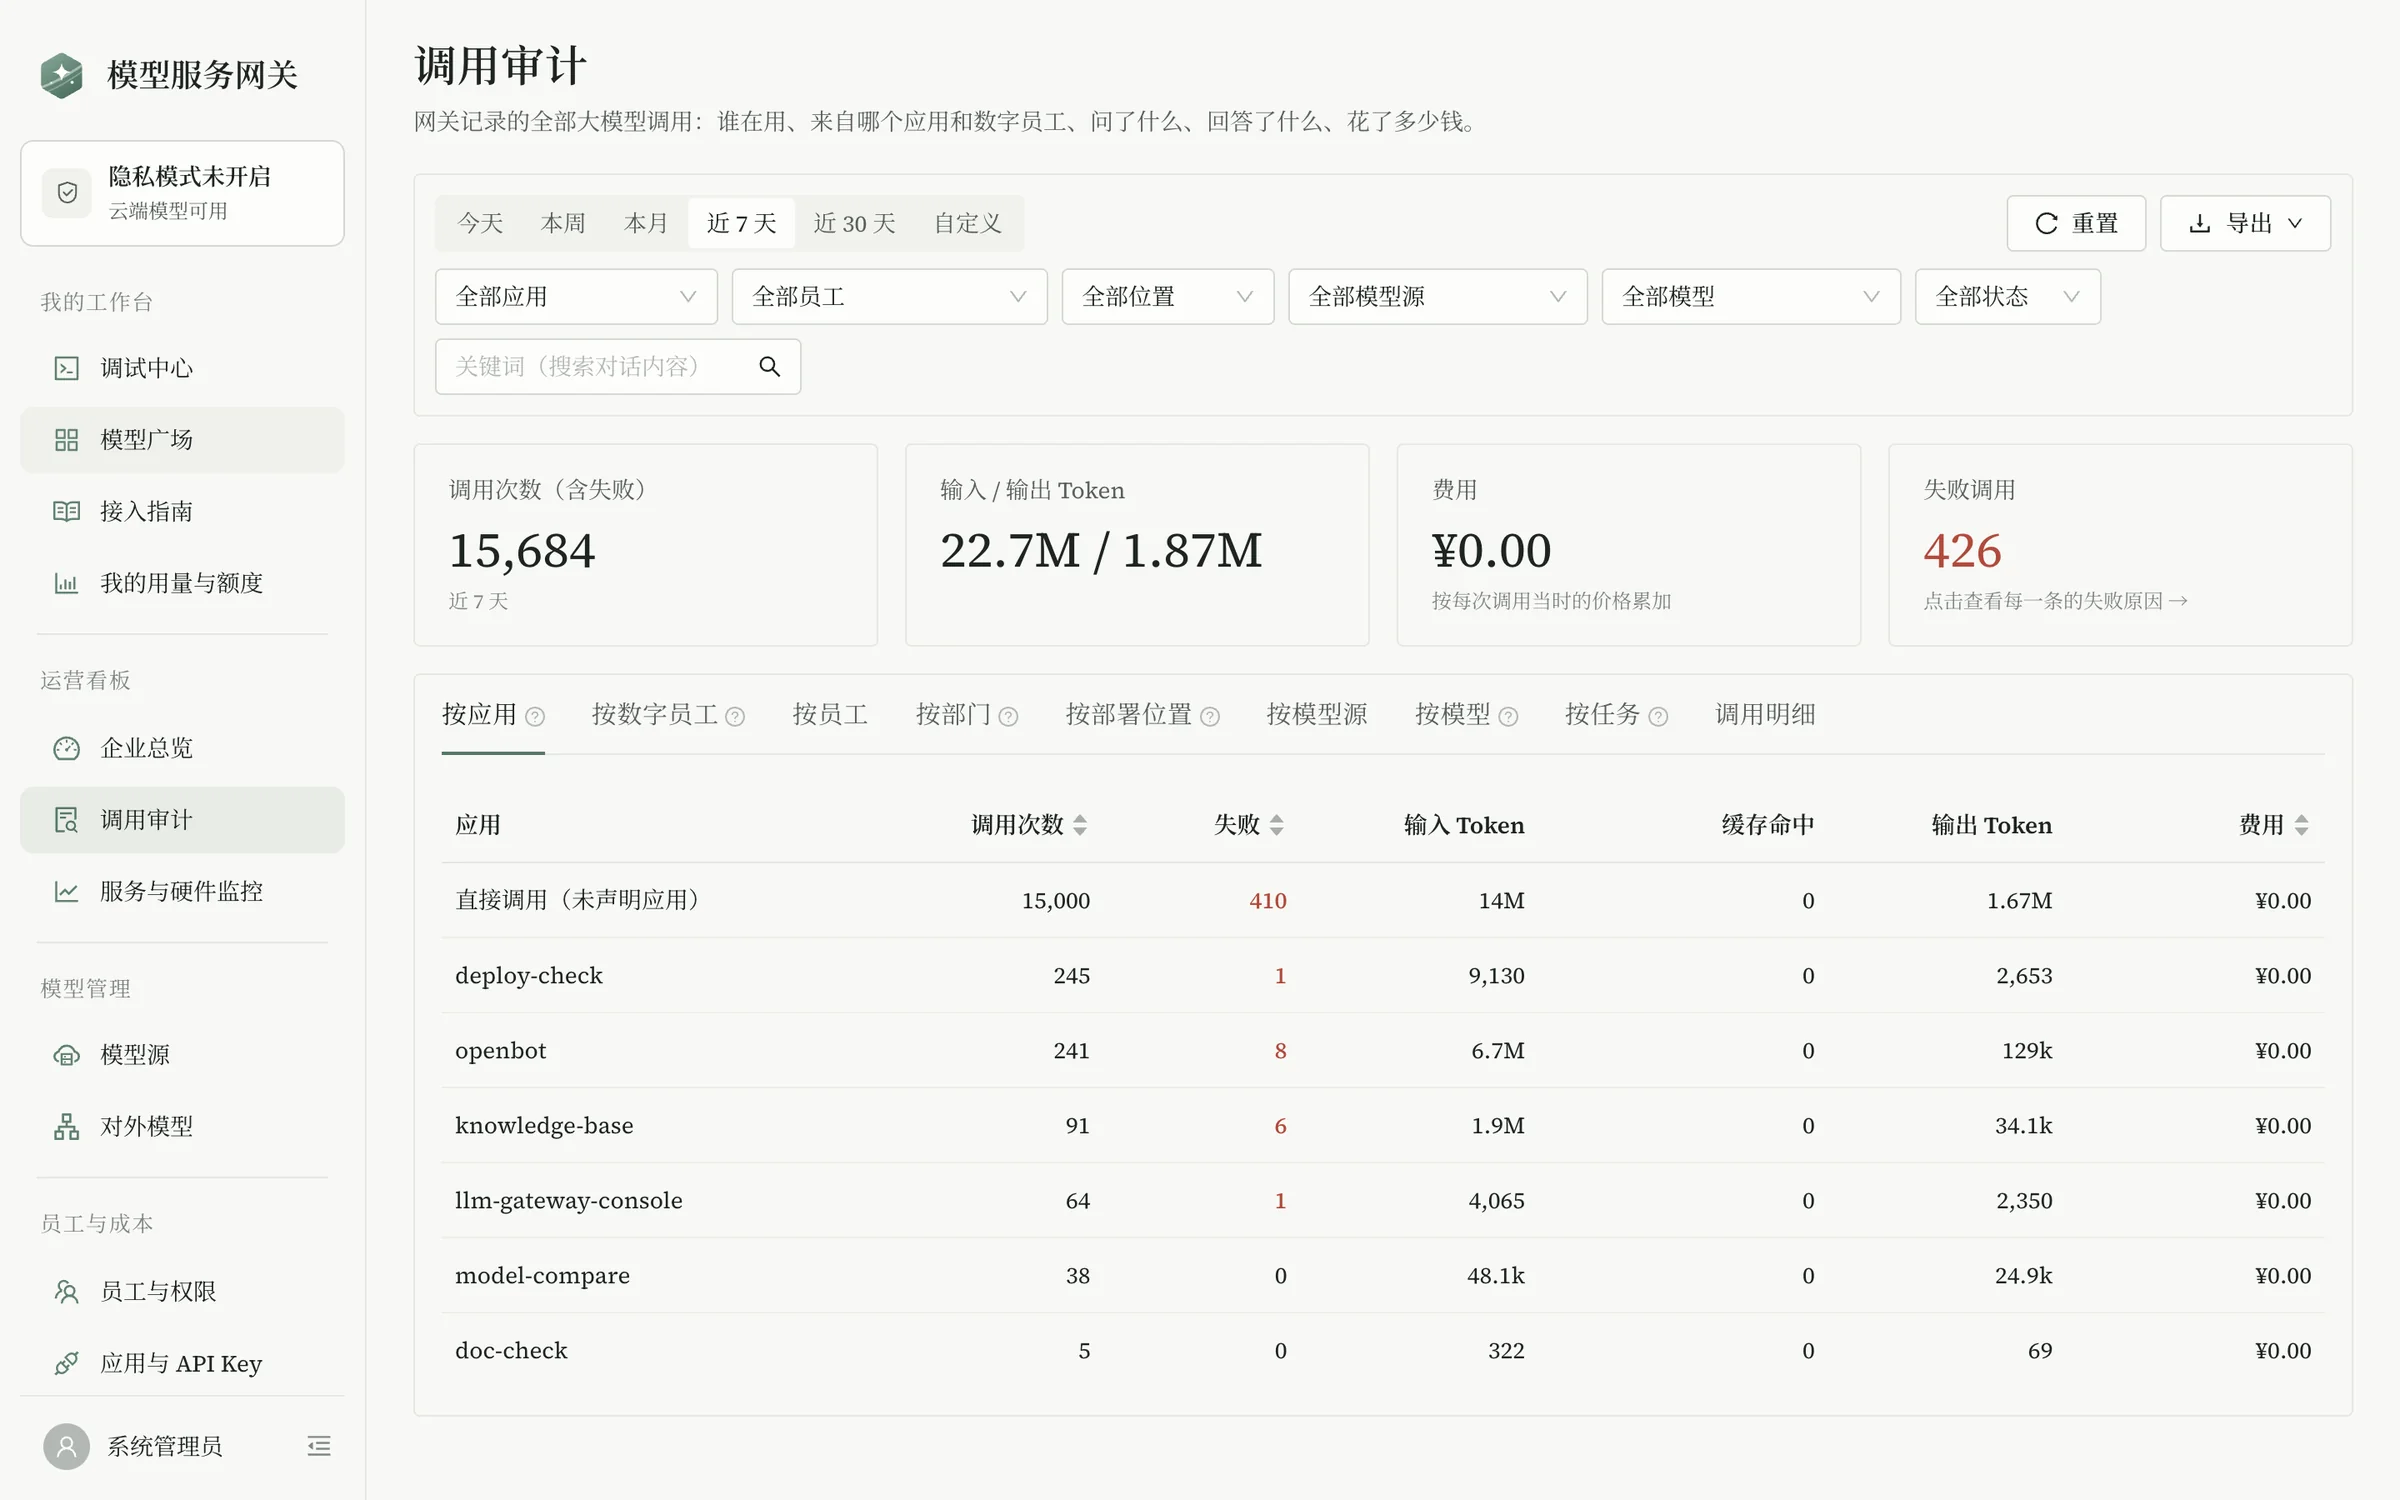
按应用、员工、部门、数字员工、模型查看每一次调用与费用,可导出。
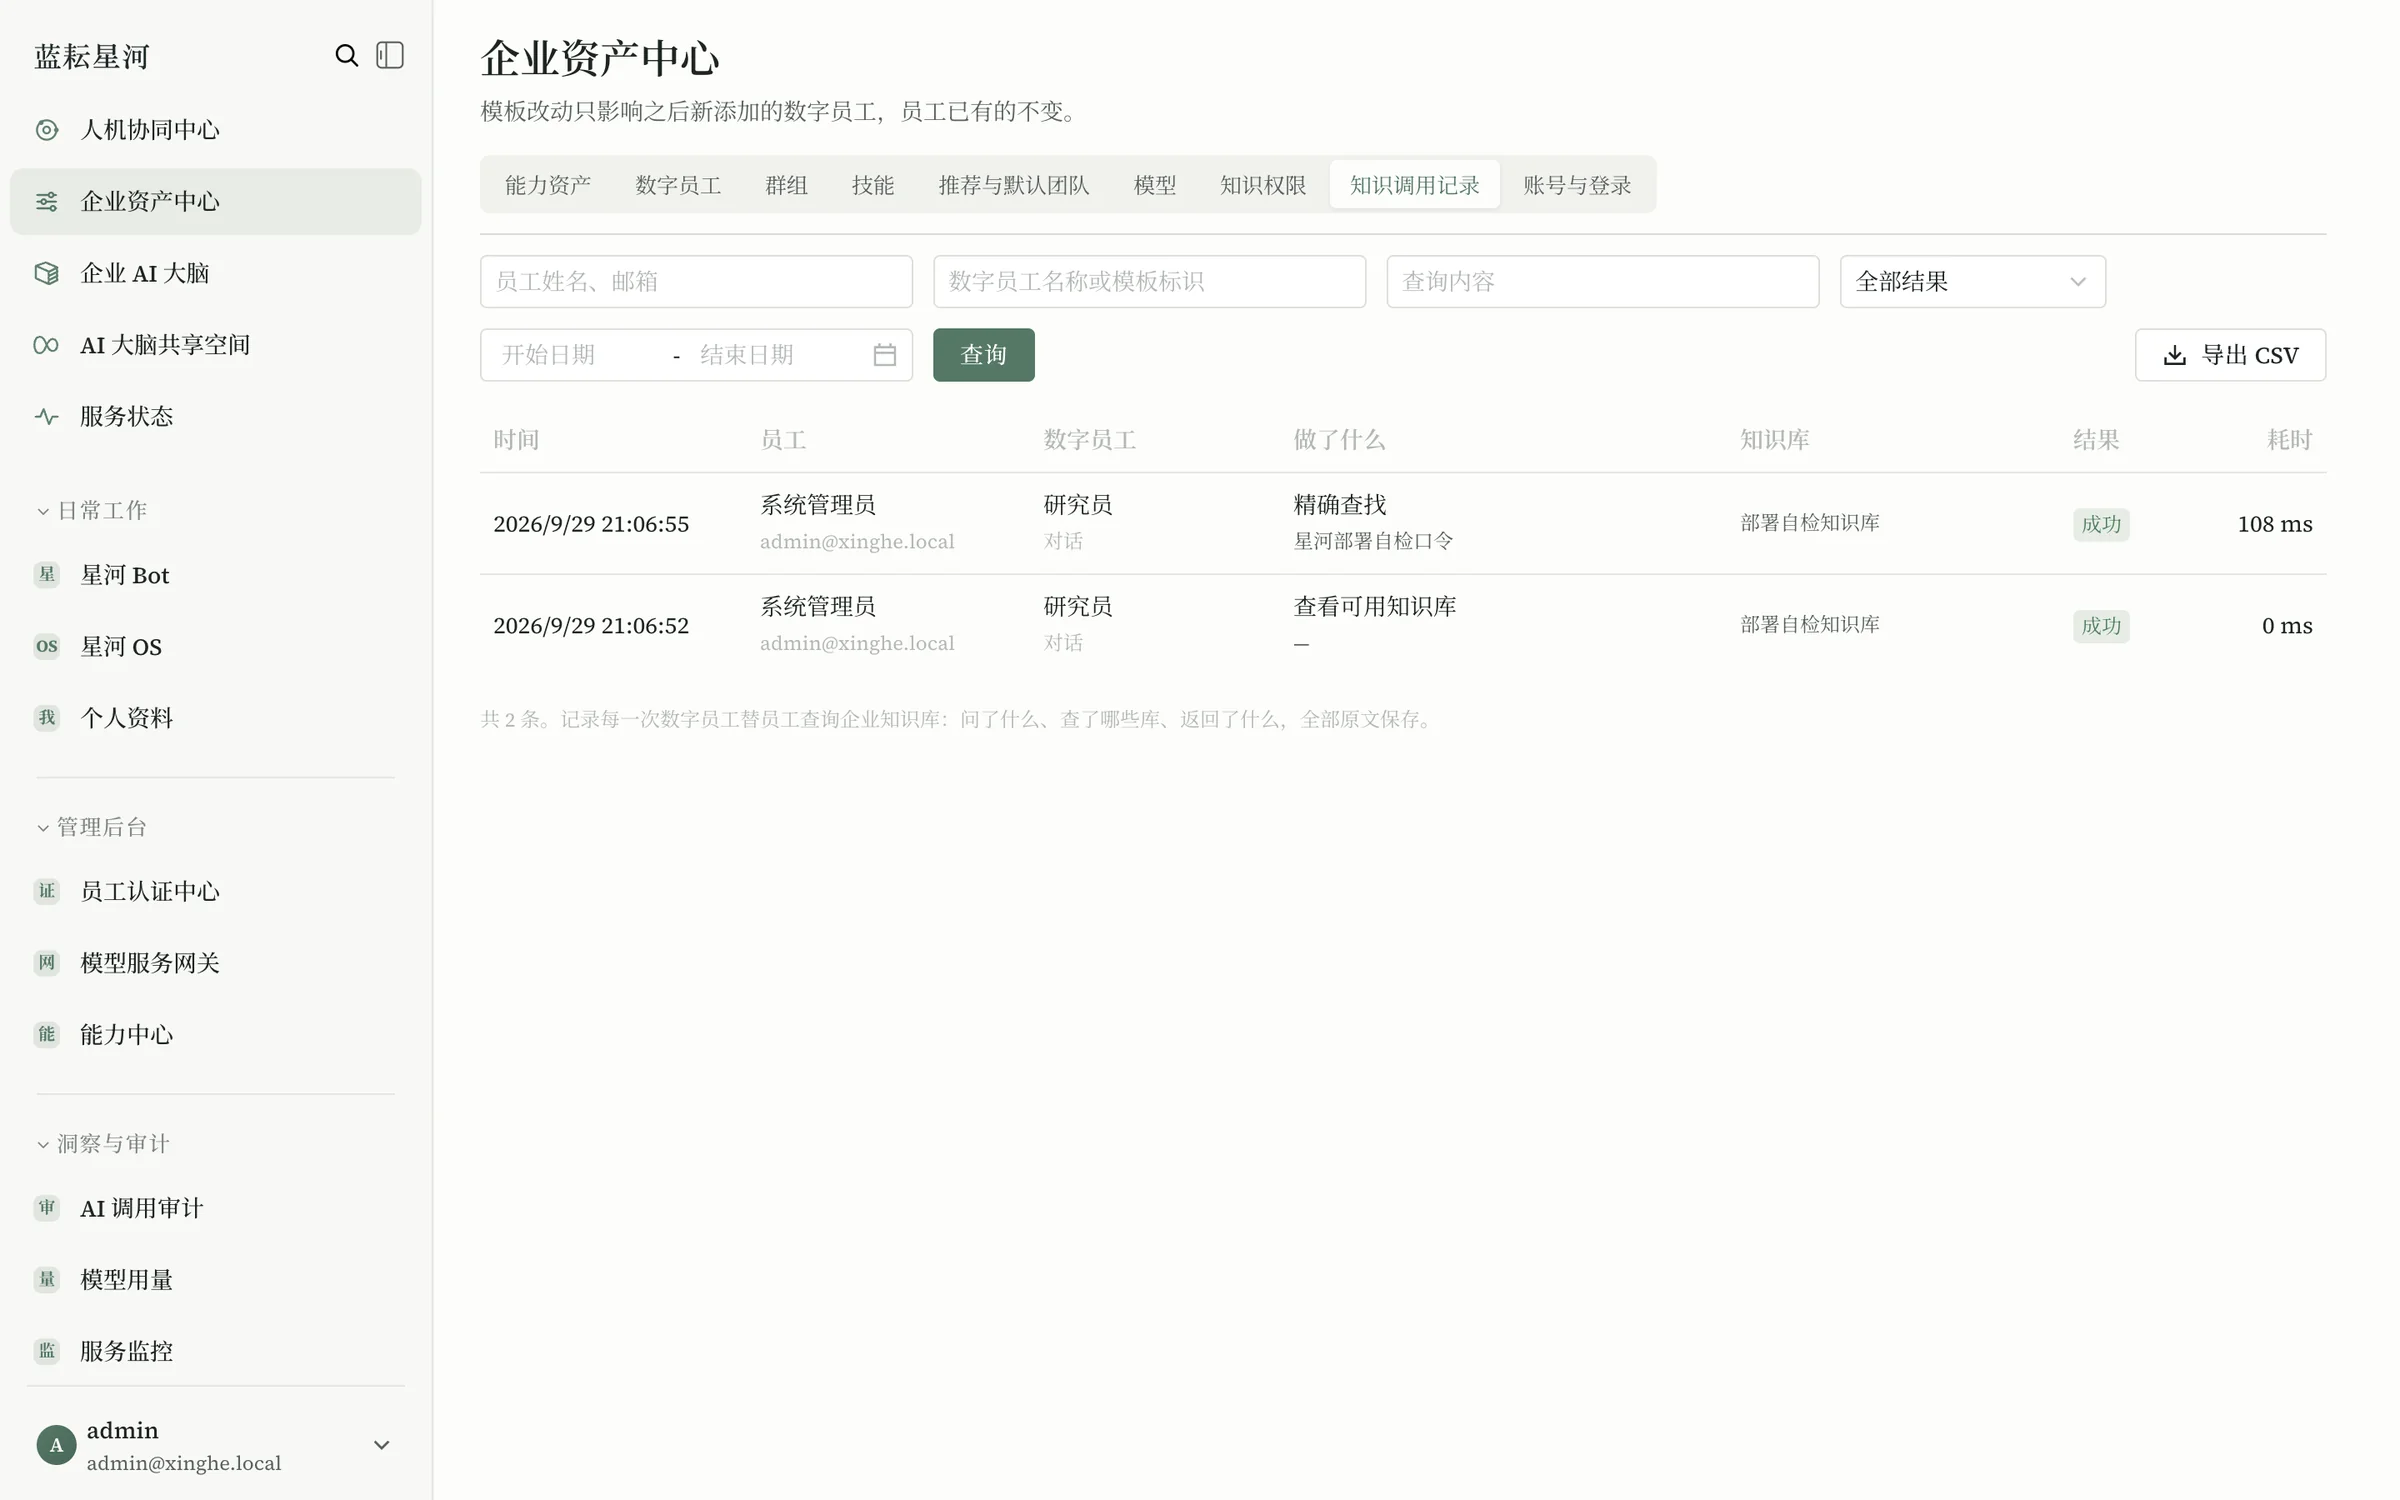
数字员工每查一次企业知识,都记下是谁、查了什么、命中哪里。
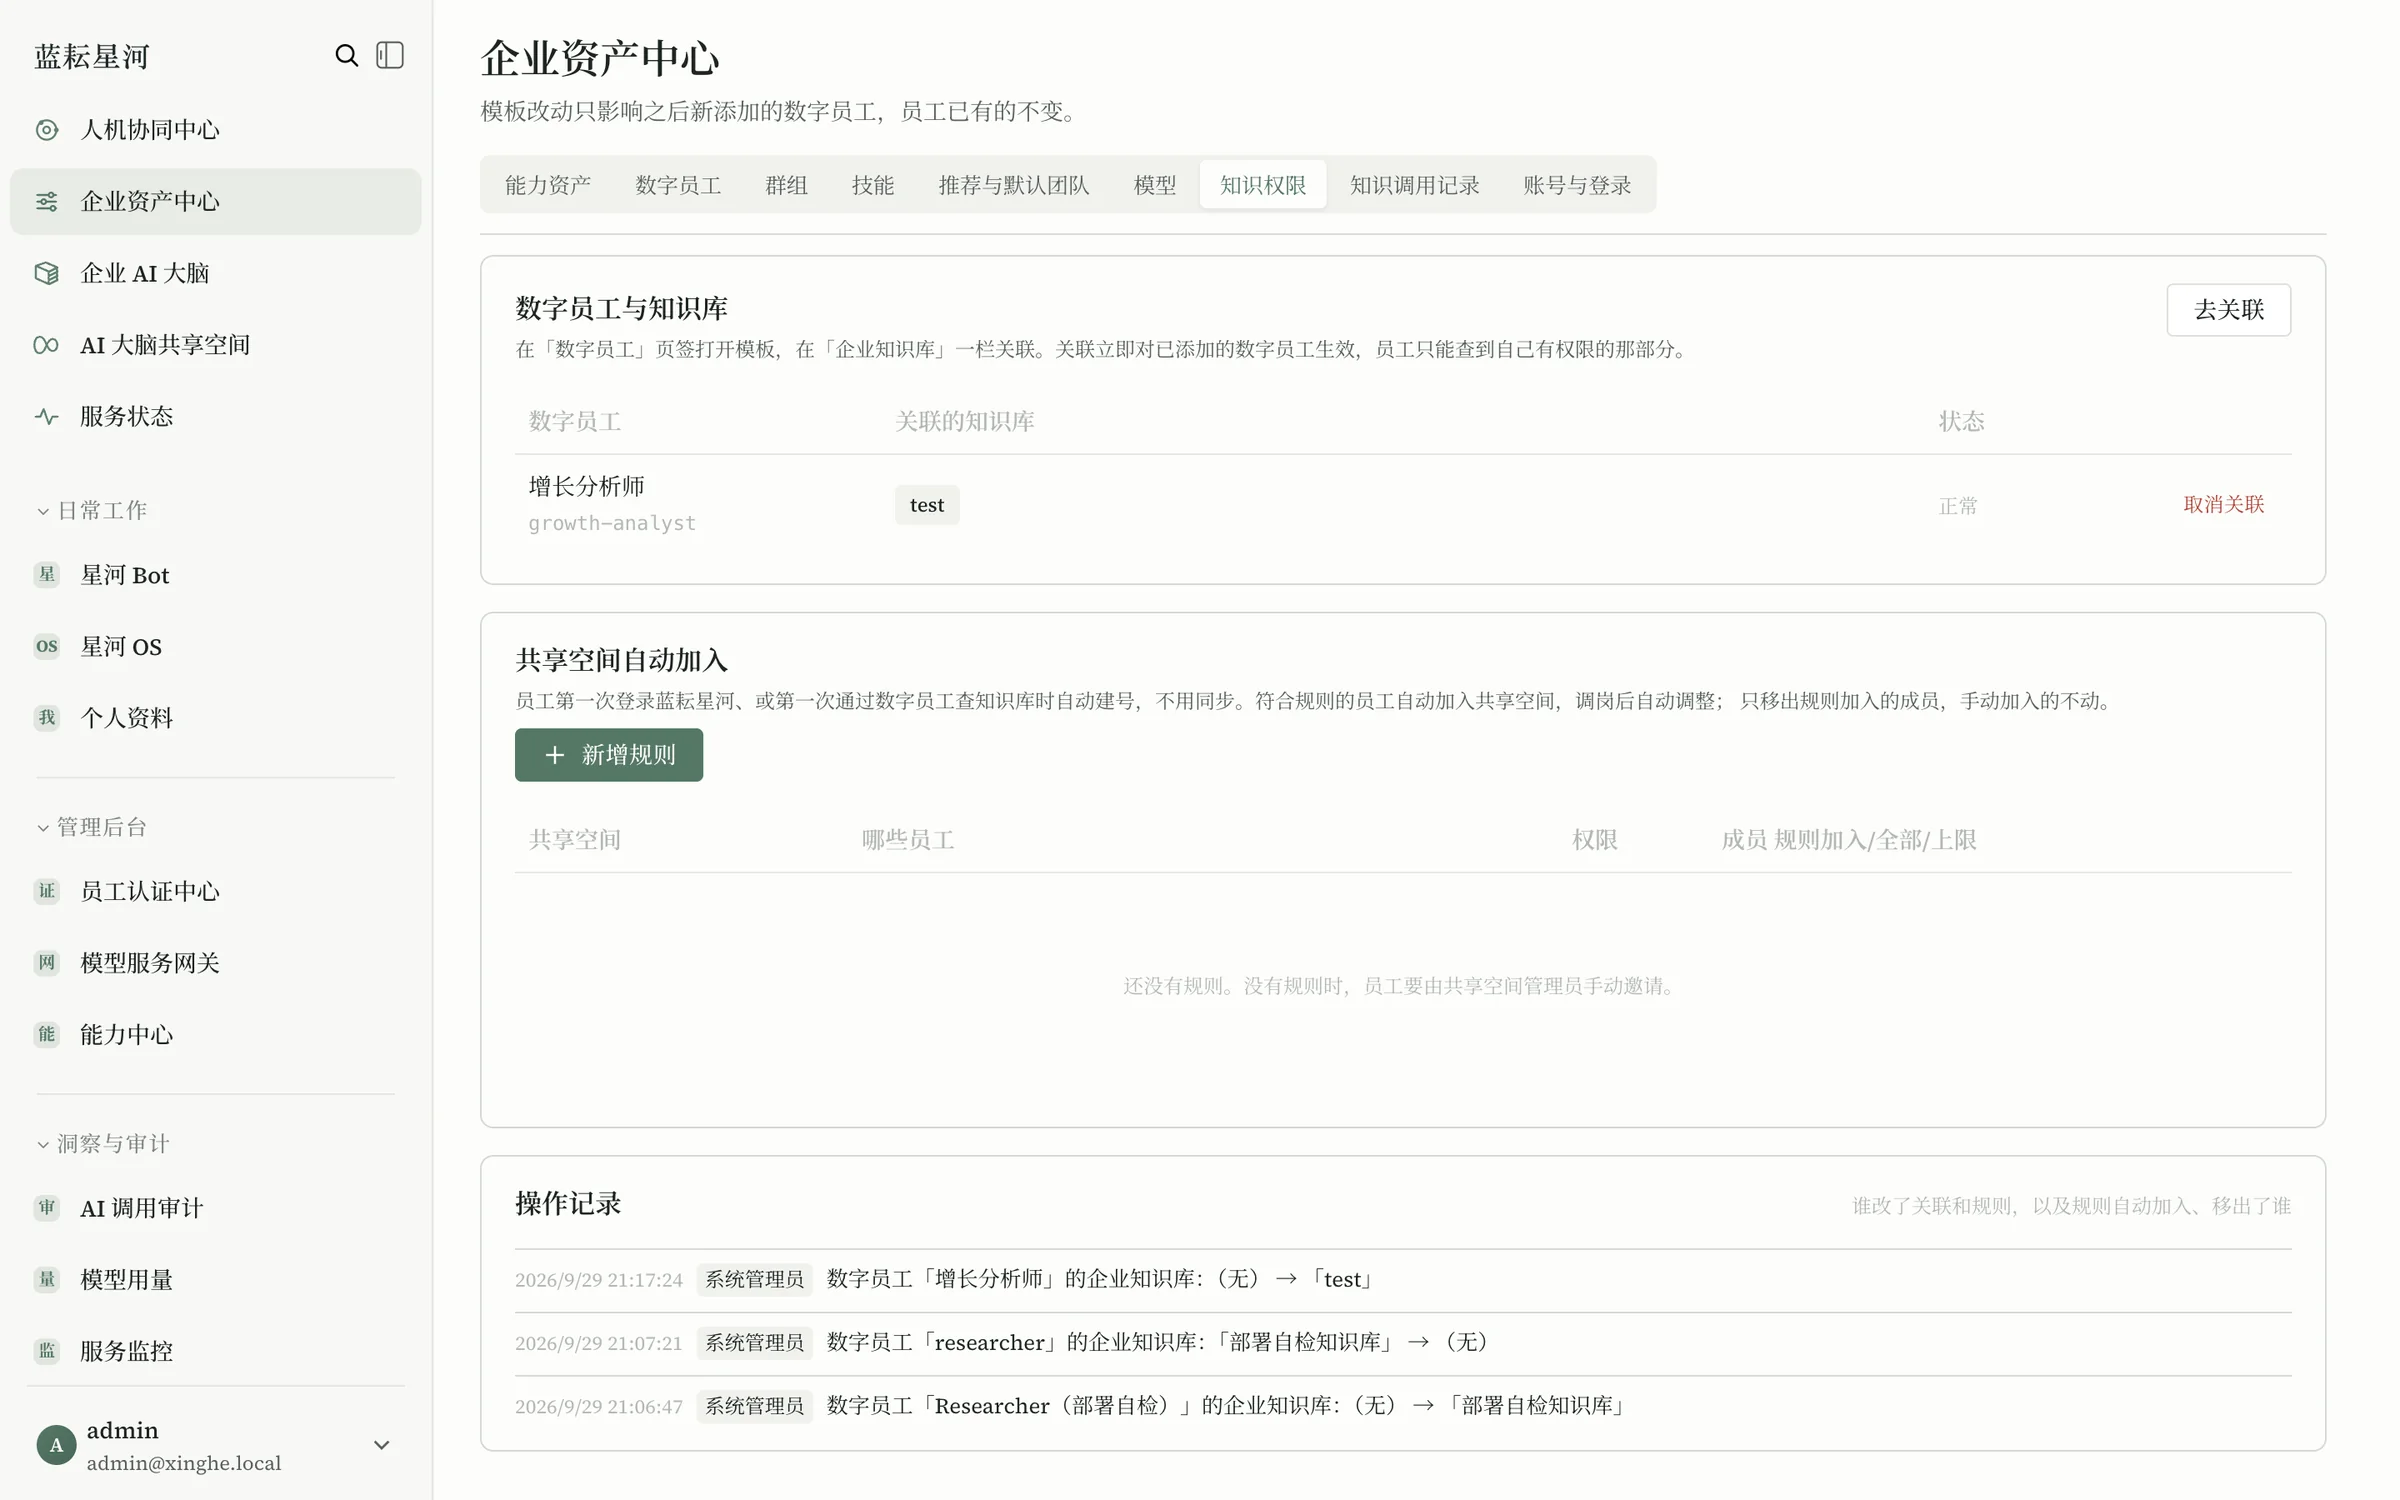
数字员工与知识库的关联、共享空间自动加入规则,以及每次改动的操作记录。
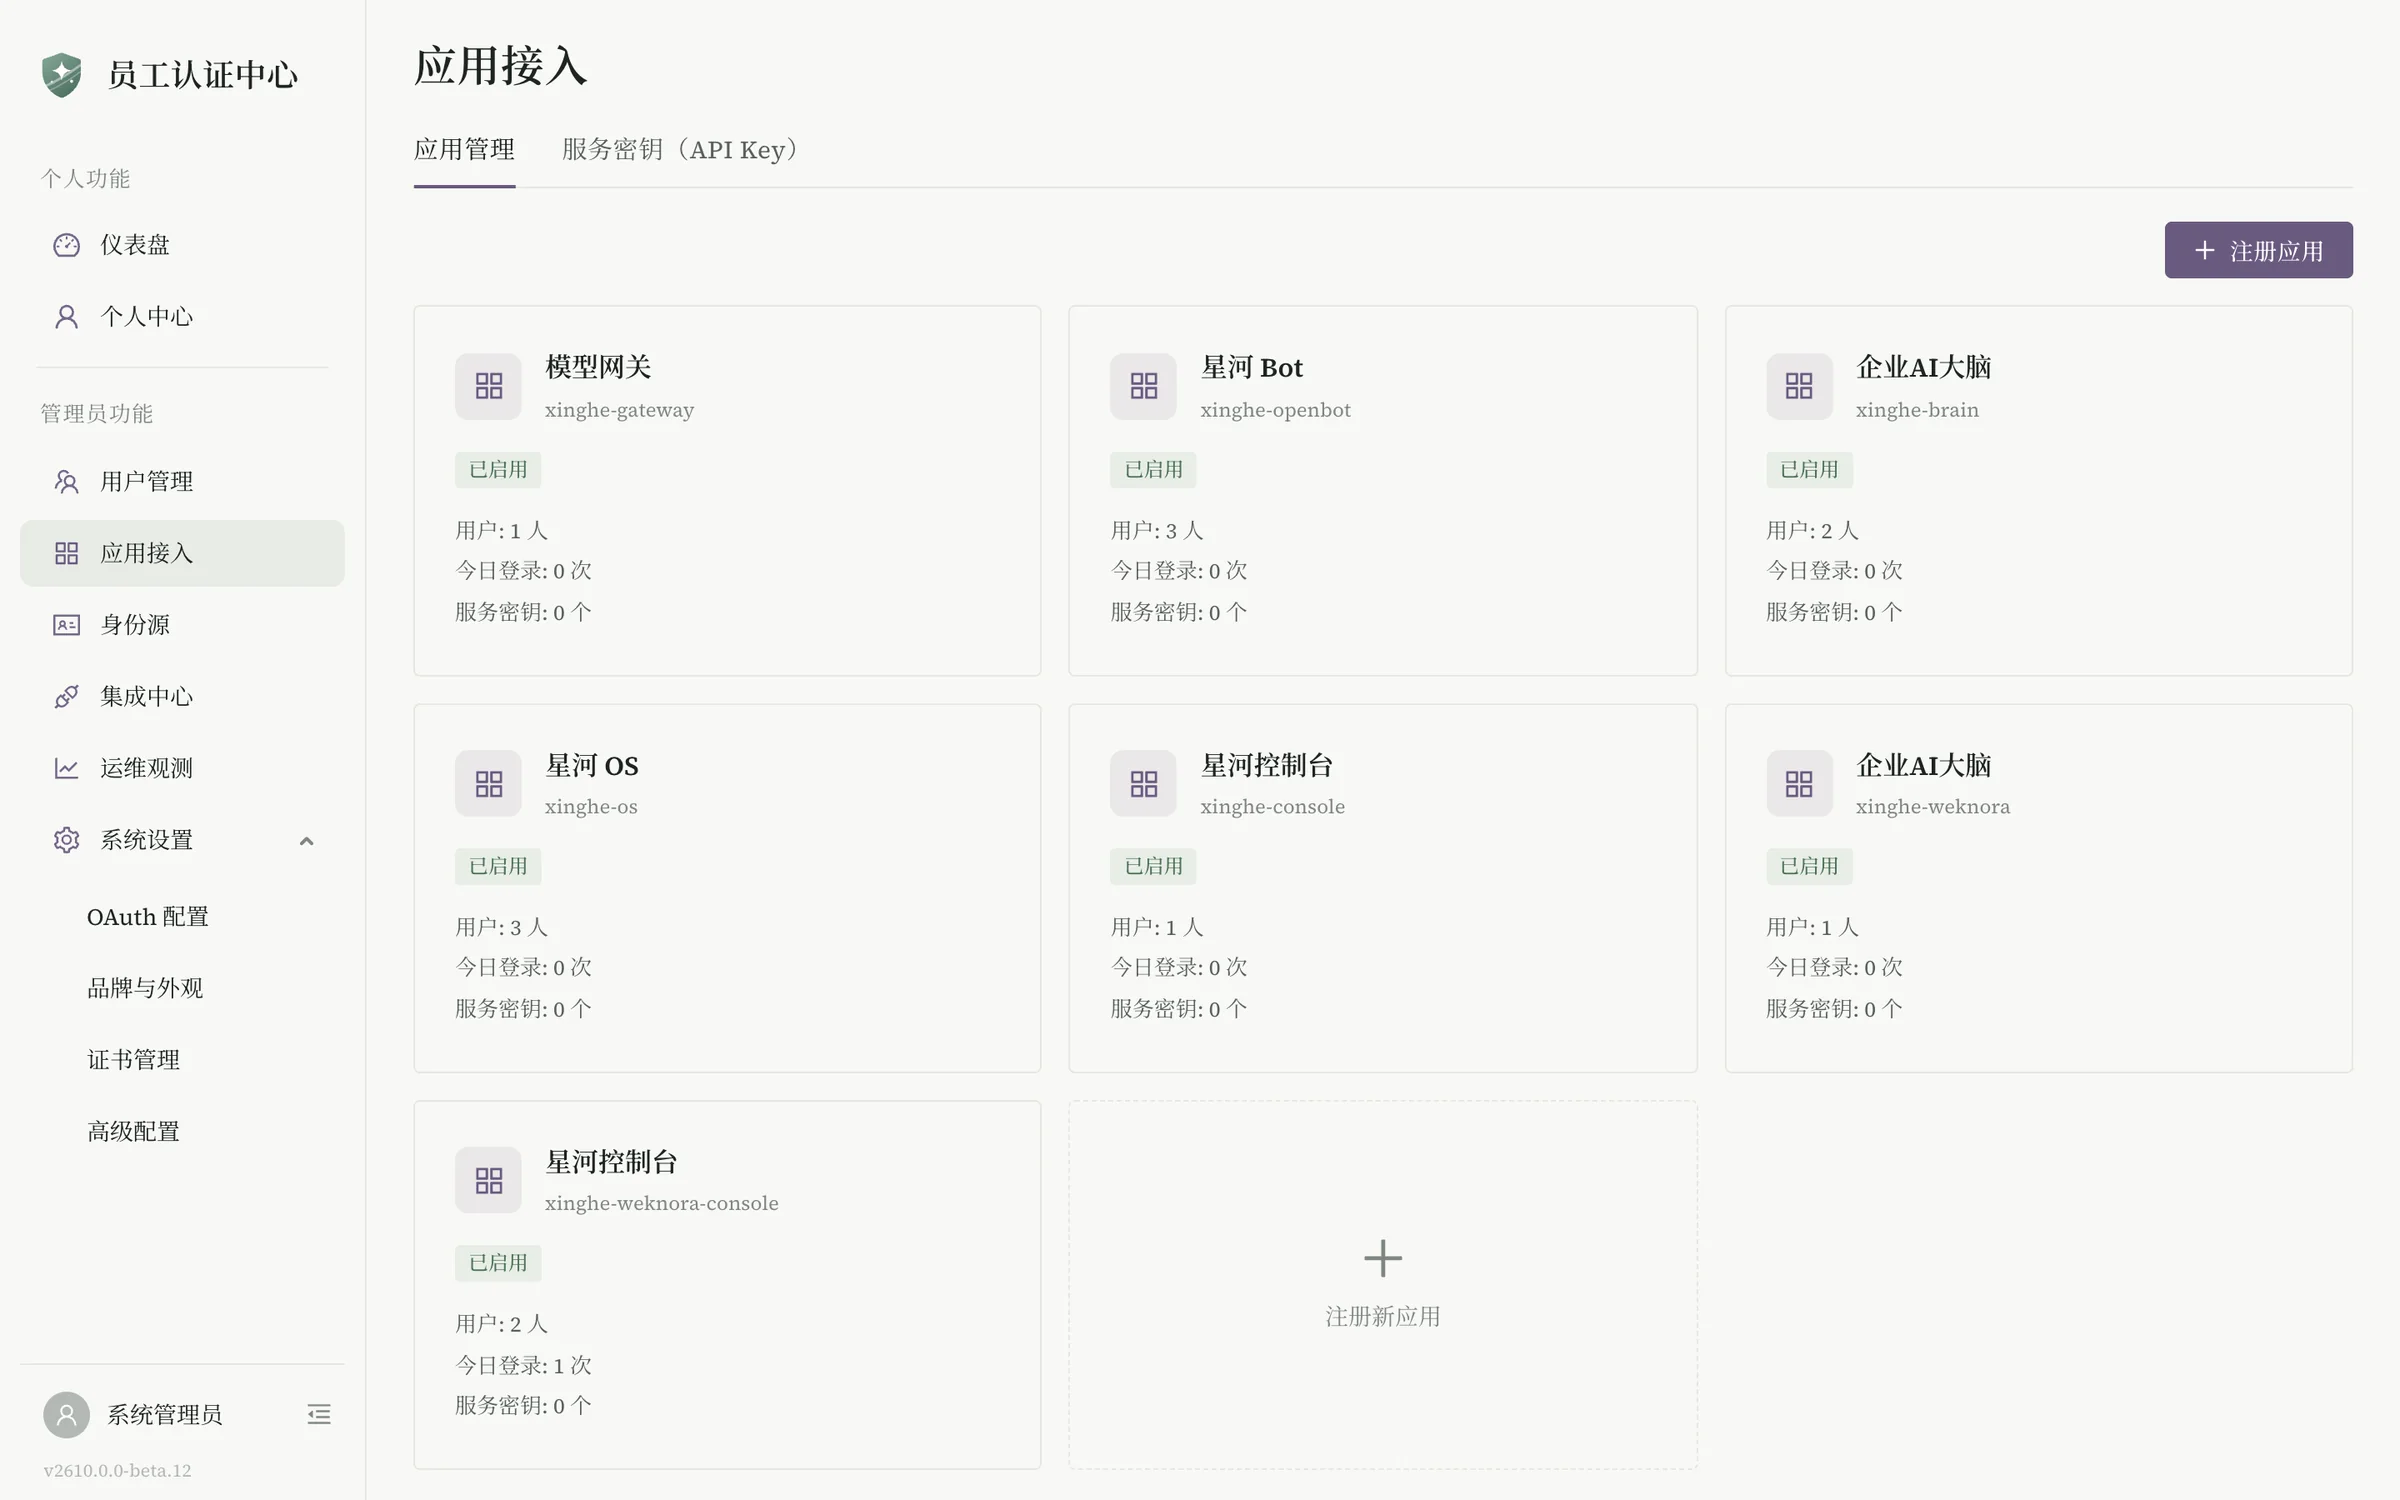
哪些系统可以用员工认证中心登录,一页看清。
说明:数字员工的电脑需要上网查资料、登录后台,默认可以访问外网;如需限制,可在部署时开启出网限制或统一走企业代理。